
Webアプリケーション診断
Webアプリケーションに潜むセキュリティ上の問題点を、診断ツールと専門家による全ページ対象のクローリングによって網羅的に抽出いたします。 検出されたリスクを精査してご報告することで、情報漏えいなどの重大な事故を未然に防ぎます。
- 専門家の診断で自動ツールでは検知できないリスクを特定できる
- 重大な脆弱性を事前に解消し信用と事業継続性を強化できる
- 無駄な投資を抑え、必要な対策へ効率的に予算を集中できる
ツールとエンジニアのダブルチェックで全ページの問題を露わにし、重大事故を未然に防ぐ
Webアプリケーションを使ったサービス提供は企業にとって、利用者にサービス提供をする上で、非常に有効な手段となっています。
お客様のサービスに対する利便性を高くするとともに、多様なサービスを提供することができます。一方、Webアプリケーションに脆弱性があると、脆弱性をついた攻撃により、情報漏えいなどの重大なインシデントが発生し、企業のビジネス活動に大きな影響を与えます。
Webアプリケーション診断は経済産業省が策定した「情報セキュリティサービス基準」に適合する情報セキュリティサービスです。
特定非営利活動法人 日本セキュリティ監査協会
情報セキュリティサービス基準審査登録委員会
サービス種別:脆弱性診断サービス
登録番号:018-0045-20
サービス名称:Webアプリケーション診断

Webアプリケーション診断サービスについて
お客様のWebアプリケーションに潜むセキュリティ上の問題点を、リモートから診断するサービスです。
Webアプリケーションの脆弱性診断を開始してから、最短で5~8営業日程度で報告します。
診断実施時間帯は、基本的には10:00~18:00の間ですが、他の時間帯での実施は別途ご相談ください
Webアプリケーション診断には以下の2種類の診断方法があります。
また、危険度中程度以上の脆弱性が検出された場合は、速報としてメールにて報告いたします。
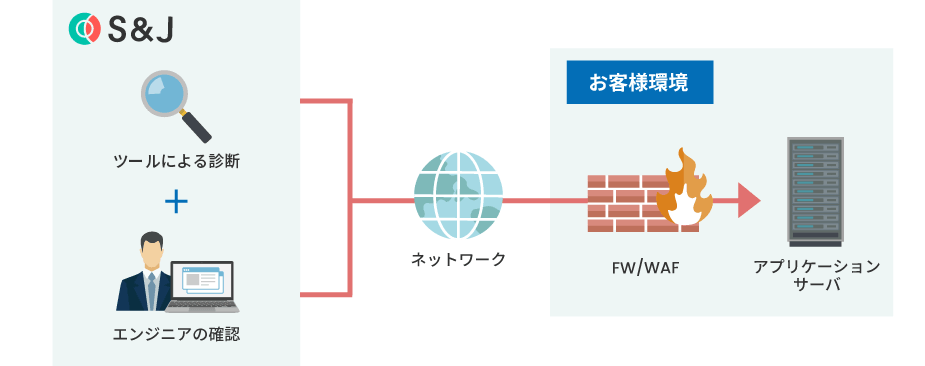
手動診断
技術員の手動と診断用ツールを併用して診断を実施します。
技術員は検出された項目の再現確認や誤検知除去に加え、ツールでは検出が困難な項目や複雑なページに対して手動による診断を行います。
ツール診断
診断用ツールを利用して診断を実施します。
技術員は検出された項目の再現確認や誤検知除去を行います。
処理が複雑なページ等に対しては脆弱性の検知率や診断の有効性が低下する場合があります。
主な診断項目例
| 区分 | 主な診断項目 | 手動診断 | ツール診断 |
|---|---|---|---|
| 認証 | 不適切な認証 | 〇 | 〇 |
| パスワードリマインダの検証 | 〇 | ー | |
| パスワードポリシー | 〇 | ー | |
| 承認 | セッションの推測 | 〇 | ー |
| セッションの固定 | 〇 | ー | |
| 不適切な承認 | 〇 | ー | |
| セッションの盗難 | 〇 | 〇 | |
| クライアント側での攻撃 | クロスサイトスクリプティング | 〇 | 〇 |
| クロスサイトリクエストフォージェリ | 〇 | 〇 | |
| コンテンツの詐称 | 〇 | 〇 | |
| クリックジャッキング | 〇 | 〇 | |
| コマンドの実行 | バッファオーバーフロー | 〇 | 〇 |
| 書式文字列攻撃 | 〇 | 〇 | |
| LDAPインジェクション | 〇 | 〇 | |
| OSコマンドインジェクション | 〇 | 〇 | |
| SQLインジェクション | 〇 | 〇 | |
| SSIインジェクション | 〇 | 〇 | |
| XMLインジェクション | 〇 | 〇 | |
| パラメータ改ざん | 〇 | ー | |
| 情報漏えい | ディレクトリインデクシング | 〇 | 〇 |
| 推測可能なリソース位置 | 〇 | 〇 | |
| ウェブサーバー・アプリケーションの特定 | 〇 | 〇 | |
| ロジックを狙った攻撃 | 機能の悪用 | 〇 | ー |
| パストラバーサル | 〇 | 〇 | |
| リダイレクタ | 〇 | 〇 | |
| 不適切なプロセスの検証 | 〇 | ー | |
| その他 | 診断中に見つかったバグとみられる動作や 上記以外の脆弱性が発見されれば報告します。 |
〇 | 〇 |
関連サービス
本サービスへのお問い合わせ
お問い合わせは下記のフォームからお願いいたします。
お問い合わせの内容により、お返事までにお時間をいただく場合もございます。
営業・ご提案などのお問い合わせには個別にお返事できない場合があることをあらかじめご了承のほどよろしくお願いいたします。
※の項目は入力必須となっています。