貴社のCSIRT、本当に機能しますか?
貴社のCSIRTを機能・マネジメント・セキュリティ対策状況の面から評価し、現場が迷わず動ける体制へのロードマップを描きます。
規程もある、訓練もした
それでも有事に機能しないCSIRTが多い理由
専任者が3割に満たないという実態は、規程や訓練が整っていても、それを担う人手が常に足りていないことを意味します。
兼任である以上、平常時の脆弱性情報の収集や訓練の準備は後回しになりやすく、規程は存在していても実際に読み込まれる機会は限られます。
規程の最終更新日や、直近の訓練の実施時期などについて即答できない状況であれば、それは担当者個人の問題というよりも、体制の設計そのものに起因している可能性があります。
同じIPA調査では、CISO等の課題認識について「担当者の専門知識が不足している」と回答した割合が、2017年度調査より増加している傾向も示されています。専任化が進まないまま、必要な知識の蓄積も追いついていない状況がうかがえます。
出典:IPA「企業のCISO等やセキュリティ推進に関する実態調査 調査報告書」(2020年3月)
規程は存在するが、更新も周知もされていない
兼任担当者の本来業務が優先され、規程の見直しは後回し。作成時のまま数年が経過し、現場の実態と乖離しているケースも珍しくない。
エスカレーション基準が曖昧なまま運用されている
専任者不在のもとでは、「誰にどこまで報告するか」の線引きが暗黙の了解頼み。担当者が変わるたびに判断基準がぶれる要因にもなる。
経営層の関与が「有事のみ」で止まっている
平時のCSIRT活動に経営層の目が届かず、予算や人員配置の優先度が上がらない。体制強化が、担当者個人の努力任せになっている。
CSIRTの成熟度把握と今後の計画策定が困難
自社のみでは現時点の成熟度が測れず、今後の改善案や計画の策定が難航。実行・運用に向けた体制やリソースの確保も課題。
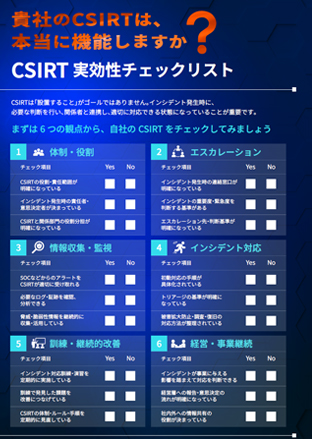
貴社のCSIRTは、本当に機能しますか?
セキュリティインシデントは、体制図を整えただけでは防げません。事故が起きた瞬間に、誰が何を判断し、どこへ連絡し、どう収束させるのか。そこまで具体的に動ける状態でなければ、CSIRTは名ばかりになってしまいます。本資料は、貴社のCSIRTが実際の有事に耐えうるかを、6つの視点から短時間で点検できるチェックリストです。見落としている弱点や、後回しになっている課題が見えてきます。
対策をしていても
被害を完全には防げない時代
こうした機能不全は平時には見えず、表面化するのは有事の瞬間だけです。そしてその有事を引き起こす攻撃は、防ぎきれるものではなくなっています。ゼロデイ攻撃、マルウェア感染、標的型攻撃、フィッシング、不正アクセス、内部不正など、攻撃の手口は年々高度化・巧妙化しており、対策を講じていても完全に防ぐことは困難です。
現状
攻撃は高度化・巧妙化している
ゼロデイ攻撃、マルウェア感染、標的型攻撃、フィッシング、不正アクセス、内部不正。対策を講じていても、完全に防ぐことは困難。
影響と対応
初動の遅れが、被害を拡大させる
被害を受ければ、事業停止や復旧に莫大な費用が発生する。規程はあっても、判断と対応の主体が曖昧なまま有事を迎えれば、初動の遅れがそのまま被害拡大に直結する。
体制の構築
“機能する”ことを前提にした備えが必要
セキュリティ事故の発生を前提に、迅速かつ的確に対応できるCSIRTが必要。連絡窓口、収束対応、外部機関との連携、実践的な訓練など、それぞれが実際に動く状態になっていることが、CSIRTの実効性を決定づける。
「活きたCSIRT」
豊富な対応実績から生まれる価値
CSIRTの仕事は、インシデント対応だけではありません。平常時の脆弱性情報の収集や脅威動向の把握、社内各部門との調整から、事後の再発防止まで、活動範囲は多岐にわたります。有事に迷わず動けるかどうかは、この平常時の積み重ねの中で決まります。
事業継続性を高めるためには、CSIRTを正しく構築・運用したうえで、継続的に維持・向上させていくことが必要不可欠です。ただし、業種・業態やお客様の事業状況・特性によって、CSIRTのあるべき姿は異なるとS&Jは考えます。
“形骸化したCSIRT”や”作っただけのCSIRT”では、本来の目的を果たすことはできません。
一般的なセキュリティフレームワークは、CSIRTのあるべき形は示してくれます。
しかし、実際に何を、どこまで監視すべきかという「急所」は、フレームワークだけでは具体化されません。
その急所は、実際のインシデント対応の現場でしか見えてこないものです。
提供実績
稼働台数
対応実績
コンサル支援
対応実績
SOC 500社以上、EDR監視30万台以上、年間50件以上のインシデント対応(IR)、そして300社以上のコンサルティング。サイバーセキュリティ専業ベンダーとしての圧倒的な実績をもとに、SOC監視から評価まで幅広い領域で大手企業・金融機関・公的機関の安全を強固に支えます。
CSIRT構築・運用支援サービス
貴社の現場が迷わず迅速に行動できる環境を整え、
有事の際の事業停止を防ぐとともに、運用負担の低減と真に機能する体制の構築を実現
現状把握から優先順位付けまでロードマップを策定
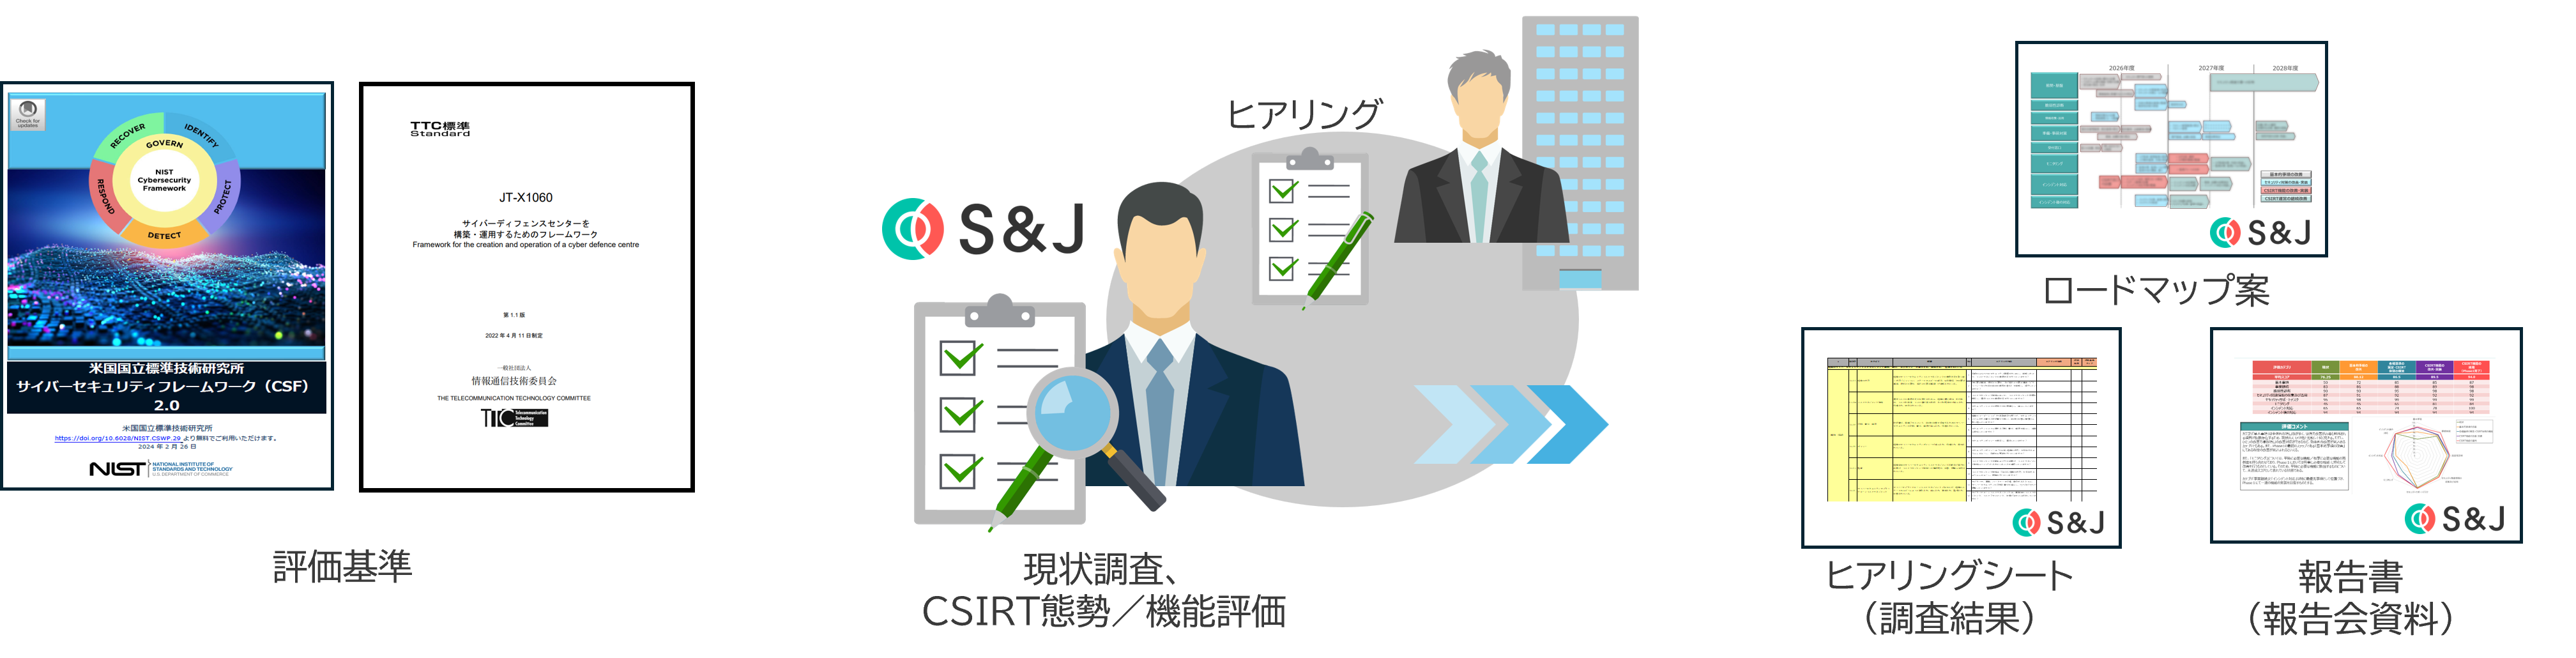
現状把握からロードマップ策定まで、S&Jは3つの視点で評価します。
NIST CSF2.0、JT-X1060を基準としたS&J独自のフレームワークを用いて、お客様のCSIRTを機能・マネジメント・セキュリティ対策状況など多角的に把握します。
そのうえで、お客様に適したCSIRT態勢の実現に向けたCSIRT評価を行い、洗い出された対策・施策に優先順位をつけて、効果的・効率的に実施するためのロードマップを策定します。
SOCでの監視実績、インシデント対応の知見、そして最新の攻撃傾向、この3つを掛け合わせることで一般的なチェックリストでは見落とされがちな「急所」を、具体的な監視ポイントやアクションに落とし込みます。
本サービスへのお問い合わせ
※の項目は入力必須となっています。